
Next.js Kimlik Doğrulama sürecinde kullanıcı girişlerini, güvenli oturum çerezlerini, JWT kullanımını ve erişim izinlerini nasıl yöneteceğinizi keşfedin.
Bir kullanıcı uygulamanıza giriş yaptığında yalnızca e-posta ve şifresini kontrol etmek yeterli değildir. Oturumun ne kadar açık kalacağı, hangi sayfalara erişebileceği ve çıkış yaptığında bilgilerinin nasıl korunacağı da düşünülmelidir. Next.js Kimlik Doğrulama işlemlerinde bu ayrıntıların başlangıçta planlanması, ileride karşılaşılabilecek güvenlik açıklarını ve gereksiz geliştirme işlerini azaltabilir.


Hazır kimlik doğrulama servisleri sayesinde giriş sistemi oluşturmak eskisine göre kolaylaşmış durumda. Yine de hangi yöntemin projenize uygun olduğunu belirlemek biraz araştırma gerektiriyor. Kendi veritabanınızı mı kullanmalısınız, yoksa kullanıcı yönetimini başka bir hizmete mi bırakmalısınız? Seçiminiz, uygulamanın büyüklüğünden bakım maliyetlerine kadar birçok alanı etkileyebilir.
Yeni özellikleri mevcut projeye eklemeden önce güvenli bir deneme ortamı oluşturmak faydalıdır. Özellikle WordPress tabanlı geliştirmelerde WordPress Playground Nedir Geliştiriciler İçin Nasıl Kullanılır içeriği, değişiklikleri canlı siteye taşımadan incelemek isteyenlere farklı bir çalışma yöntemi sunuyor. Kimlik doğrulama sistemlerinde de benzer şekilde önce kontrollü bir ortamda ilerlemek önemlidir.
Next.js Kimlik Doğrulama Nedir ve Nasıl Kurulur?
Next.js Kimlik Doğrulama, uygulamaya erişmeye çalışan kişinin kimliğini kontrol eden ve giriş sonrasında oturumunu yöneten işlemler bütünüdür. Kurulumda önce veritabanı tabanlı veya harici bir doğrulama sağlayıcısı seçilir. Ardından kayıt ve giriş sayfaları hazırlanır, oturum yönetimi yapılandırılır ve korunan sayfalardaki erişim kontrolleri sunucu tarafında uygulanır. Böylece kullanıcı bilgileriyle uygulama izinleri birbirinden ayrılabilir.
Kimlik Doğrulama Yöntemi Nasıl Seçilir?
Next.js Kimlik Doğrulama için her projeye uyan tek bir çözüm bulunmuyor. Seçim yaparken kullanıcı sayısını, geliştirme süresini ve ihtiyaç duyulan güvenlik özelliklerini değerlendirmelisiniz.
Kendi veritabanınızı kullanırsanız hesap oluşturma, giriş kontrolü ve parola değiştirme işlemlerini yönetebilirsiniz. Ancak parolaların güvenli biçimde karma değer olarak saklanması ve oturumların korunması sizin sorumluluğunuzda olacaktır.
Firebase Authentication, Supabase Auth ve Auth0 gibi servisler ise kullanıcı yönetiminin önemli bölümlerini hazır olarak sunar. Google veya GitHub hesabıyla giriş yapılmasını sağlayan yöntemler de bu yapıya eklenebilir.
Birden fazla kurumsal uygulamaya aynı hesapla erişim isteniyorsa SSO desteği değerlendirilmelidir.
Next.js Kimlik Doğrulama Kurulumu İçin Temel Adımlar
2026 itibarıyla Next.js’in resmî belgeleri, özellikle güvenlik ve bakım kolaylığı açısından hazır kimlik doğrulama kütüphanelerinin değerlendirilmesini öneriyor.
Auth.js gibi çözümler, farklı giriş sağlayıcılarını uygulamaya bağlamak için kullanılabilir. Kuruluma geçmeden önce projenizin App Router veya Pages Router kullandığını belirleyin. Dosya yapısı ve bazı uygulama adımları buna göre değişebilir.
1. Giriş ve Kayıt Sayfalarını Hazırlayın
Öncelikle kullanıcıların hesap oluşturabileceği ve giriş yapabileceği adresleri planlayın.
Örneğin:
/registeryeni hesap oluşturmak için kullanılabilir./loginmevcut kullanıcıların giriş yapmasını sağlar./forgot-passwordparola yenileme işlemlerine ayrılabilir.
Formlarda e-posta ve parola alanlarının anlaşılır biçimde etiketlenmesi önemlidir. HTML üzerindeki uygun type ve autocomplete özellikleri, parola yöneticilerinin alanları tanımasına yardımcı olur.
Parola koşullarını kullanıcıdan gizlemeyin. Hangi gereksinimin karşılanmadığını açıklamak, aynı bilgilerin tekrar tekrar girilmesini önleyebilir.
2. Kimlik Bilgilerini Sunucuda Kontrol Edin
Kullanıcının gönderdiği bilgilerin yalnızca tarayıcıda doğrulanması güvenlik açısından yeterli değildir.
Next.js App Router yapısında Server Actions üzerinden giriş bilgileri alınabilir. Sunucu, veritabanına veya seçilen doğrulama sağlayıcısına başvurarak hesabı kontrol eder.
Başarılı girişin ardından oturum oluşturulur. Hatalı bilgilerde ise kullanıcıya anlaşılır bir uyarı gösterilmelidir.
Bu aşamada Next.js Kimlik Doğrulama sisteminin kullanıcıyı tanımasıyla belirli işlemleri yapmasına izin vermesinin farklı kontroller olduğunu unutmamak gerekir.
Oturum Yönetiminde Cookie mi JWT mi Kullanılmalı?
Kullanıcı her sayfa değiştirdiğinde yeniden parola girmek istemez. Oturum yönetimi, başarılı girişin sonraki isteklerde tanınmasını sağlar.
Next.js Kimlik Doğrulama sistemlerinde iki yaygın yaklaşım bulunur.
Veritabanı Tabanlı Oturumlar
Bu yöntemde oturum bilgisi sunucu tarafındaki veritabanında tutulur. Tarayıcıya ise ilgili oturumu tanımlayan bir değer gönderilir.
Kullanıcı çıkış yaptığında veya erişim hakkı değiştiğinde oturum kaydı yönetilebilir. Bunun karşılığında sunucu ve veritabanı arasında ek işlemler gerekebilir.
JWT ile Oturum Yönetimi
JWT, kullanıcı kimliğine ilişkin bilgileri ve geçerlilik süresini taşıyabilen bir token biçimidir.
Ancak önemli bir ayrıntı var: JWT’nin imzalanması, içeriğinin otomatik olarak şifrelendiği anlamına gelmez. İmzalı tokenların içeriği okunabilir olabilir. Bu nedenle hassas bilgiler doğrudan token içerisine yerleştirilmemelidir.
Ayrıca erişim yetkisini belirleyen son karar güvenilir sunucu kontrollerine dayanmalıdır.
Next.js’in güncel oturum yönetimi belgelerini incelerken cookies() kullanımındaki sürüm farkını özellikle dikkat çekici buldum. Eski örneklerde eşzamanlı görülen bu API, Next.js 15 ve sonrasındaki güncel kullanımda async yapısıyla çalışıyor. Eski kodları doğrudan kopyalamak yerine kullandığınız sürümün belgelerini kontrol edin.
Sunucu ve İstemci Tarafında Güvenlik Nasıl Sağlanır?
Next.js Kimlik Doğrulama işlemlerinde giriş durumunu tarayıcıdan kontrol etmek, kullanıcı deneyimi açısından yararlı olabilir. Örneğin giriş yapılmamışsa kısa bir yükleme ekranı gösterilebilir.
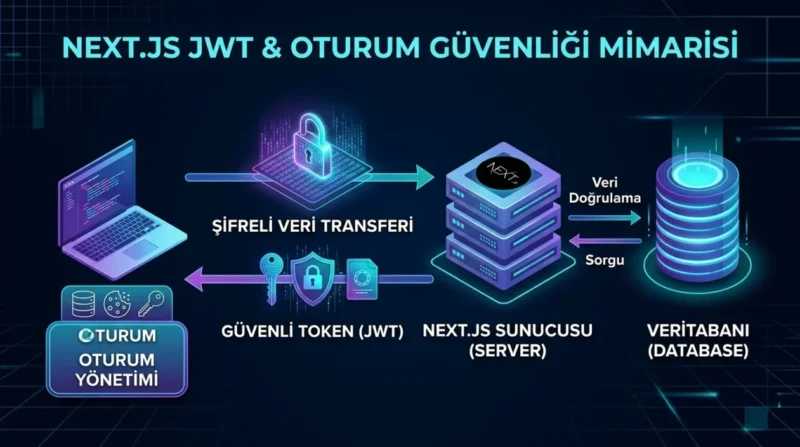
Ancak hassas verilerin korunması yalnızca istemci tarafındaki kontrole bırakılmamalıdır.
Sunucu bileşenlerinde oturum doğrulaması yapılarak yetkisiz kullanıcılar giriş sayfasına yönlendirilebilir. Veri erişimi sırasında da kullanıcının ilgili işlem için izni yeniden değerlendirilmelidir.
Oturum çerezlerinde HttpOnly, Secure ve SameSite özelliklerinin uygun şekilde yapılandırılması güvenliği güçlendirmeye yardımcı olur.
Ayrıca Next.js Kimlik Doğrulama tamamlandığında giriş yapılmış kullanıcıya hesap paneli, diğer ziyaretçilere ise giriş bağlantısı gösterilmesi daha anlaşılır bir deneyim oluşturabilir.
Bilgisayar yapılandırması veya bağlantı problemleri nedeniyle geliştirme ortamında sorun yaşayanlar profesyonel teknik destekten yararlanabilir. 11858, 2011 yılından bu yana Türkiye genelinde 7/24 hizmet sunuyor. Bilgisayar, modem ve diğer teknolojik cihazlarda uzman ekip tarafından sağlanan destek, gerektiğinde lisanslı TeamViewer ve AnyDesk yazılımlarıyla uzaktan gerçekleştirilebiliyor. Hizmette şeffaf ve dakika bazlı ücretlendirme uygulanıyor.
Güvenli bir giriş altyapısı oluşturduktan sonra uygulamanın diğer parçalarını geliştirmeye odaklanabilirsiniz. Özellikle otomasyon ve yeni özellik geliştirme konularıyla ilgileniyorsanız Yapay Zekâ ile WordPress Eklentisi Nasıl Oluşturulur içeriği farklı geliştirme yaklaşımlarını değerlendirmenize yardımcı olabilir.
Next.js Kimlik Doğrulama konusunda en önemli karar, giriş ekranının tasarımından önce kullanıcı verilerinin nerede tutulacağını ve erişim izinlerinin nasıl denetleneceğini belirlemektir. Siz projelerinizde hazır doğrulama servislerini mi, kendi geliştirdiğiniz sistemi mi tercih ediyorsunuz? Deneyimlerinizi yorumlarda paylaşabilirsiniz.