
Etki alanı güven ilişkisi başarısız hatası Windows 11’de oturum açmanızı engelliyorsa Credential Guard’ı kapatıp makine parolasını sıfırlama adımlarını öğrenin.
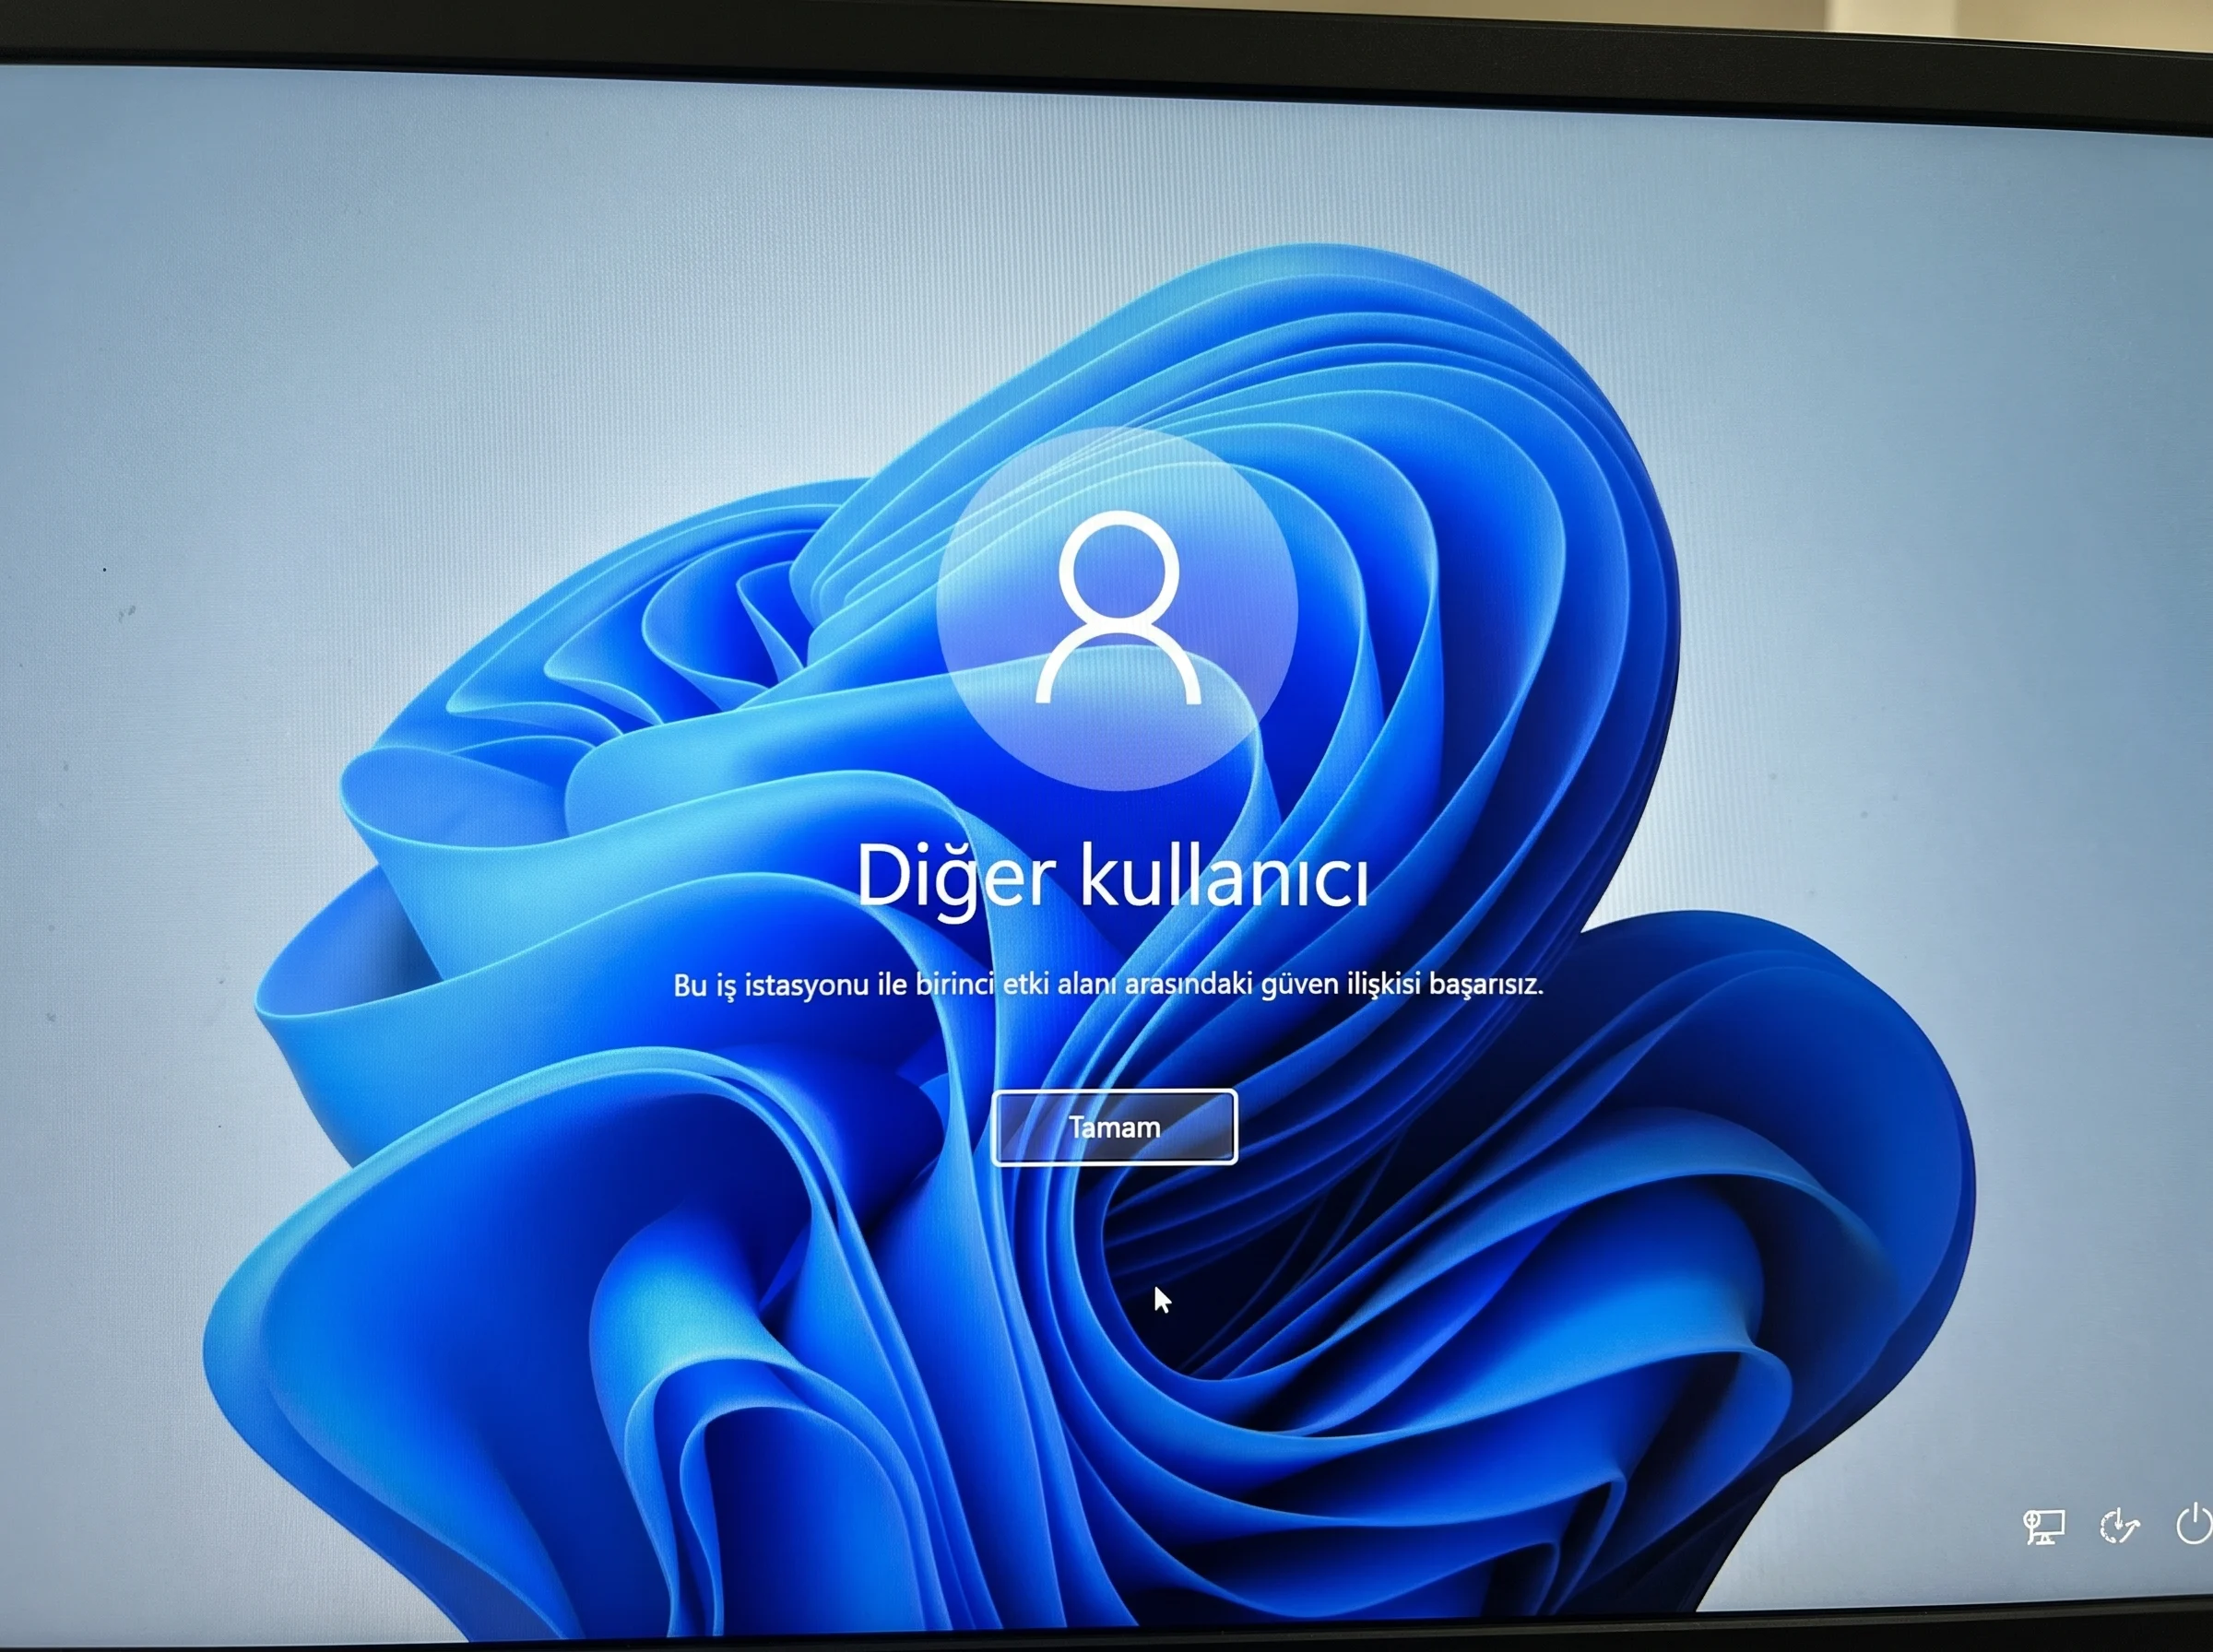
Windows 11 bilgisayarınız etki alanı hesabıyla oturum açmayı reddediyor ve ekranda Bu iş istasyonu ile birinci etki alanı arasındaki güven ilişkisi başarısız. uyarısı çıkıyorsa sorun, Etki alanı güven ilişkisi hatası olarak bilinir. Türkçe sistemlerde aynı uyarı bu iş istasyonu ile birincil etki alanı arasındaki güven ilişkisi başarısız ifadesiyle görünebilir. Alışılmış çözümler işe yaramaz, çünkü araya sessiz bir güvenlik özelliği girer.


Credential Guard’ın etki alanı güveniyle ilişkisini ele alan çözümleri ayrıntılı biçimde inceledim. Aşağıdaki sıra, doğrudan işe koyulmak isteyen sistem yöneticileri için sadeleştirildi.
Etki Alanı Güven İlişkisi Başarısız Hatası Windows 11’de Nasıl Çözülür?
Windows 11’de Etki alanı güven ilişkisi başarısız , Credential Guard geçici olarak kapatılıp makine parolası sıfırlanarak giderilir. Önce yerel yönetici hesabıyla oturum açılır, kayıt defterinde LsaCfgFlags değeri 0 yapılır ve bilgisayar yeniden başlatılır. Sonra Reset-ComputerMachinePassword komutu çalıştırılır. Gerekirse Kerberos biletleri temizlenir ve bilgisayar etki alanına yeniden eklenir.
Aynı bilgisayarda cihaz kaynaklı bir sorunla da uğraşıyorsanız USB ses kartı Kod 10 hatası çözümüne göz atabilirsiniz. Etki alanı sorunu bittikten sonra ses gelmemesi gibi ayrı bir arıza çıkarsa işinize yarar.
Güven İlişkisinin Bozulma Nedeni ve Credential Guard Engeli
Etki alanındaki her bilgisayarın gizli bir makine parolası vardır. Bilgisayar, domain controller’a (şirketin oturum açma işlemlerini yürüten sunucu) üye olduğunu bu parolayla kanıtlar ve parola birkaç haftada bir kendiliğinden değişir.
Peki Etki alanı güven ilişkisi neden bozulur? Bilgisayar uzun süre kapalı kaldıysa, eski bir yedekten ya da sanal makine anlık görüntüsünden geri yüklendiyse iki tarafın parolaları uyuşmaz. Normalde makine parolasını sıfırlamak bu durumu bir dakika içinde düzeltir.
Windows 11’deki Credential Guard, oturum açma sırlarını izole ve korumalı bir bölümde tutar. Bilgisayarın yeni parola oluşturmasını engellediği için sıfırlama da başarısız olur. Bana göre en kritik nokta, bu engelin sessizce işlemesi.
Credential Guard’ı Kapatıp Makine Parolasını Sıfırlama
Etki alanı güven ilişkisi nasıl düzeltilir diye soruyorsanız yanıt iki işlemdir. Credential Guard kapatma Windows 11 sistemlerde kayıt defterinden yapılır, makine parolası ise PowerShell ile sıfırlanır.
Adımlar yalnızca yerel yönetici ve etki alanı parolasına erişebilen BT personeline uygundur, standart şirket çalışanlarına hitap etmez. İncelediğim anlatımlarda Credential Guard’ı geri açma adımı eksikti, aşağıdaki sıraya o adımı ben ekledim.
Credential Guard’ı Devre Dışı Bırakma
- Etki alanı hesabı çalışmadığı için oturum açma ekranında
.\yazıp yerel hesap adını girin, örneğin.\Administrator. Windows + Rtuşlarına basıpregedityazın veEntertuşuna basın.- Onay penceresinde Evet butonuna tıklayın.
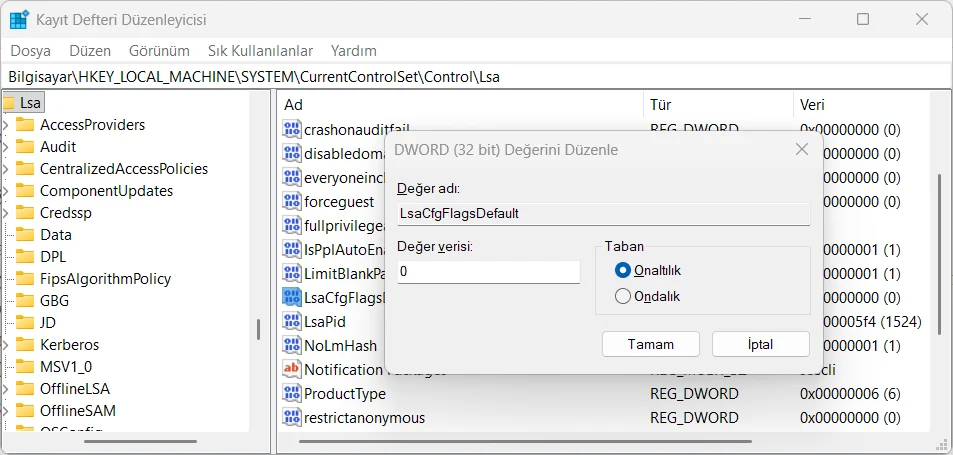
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\LSAadresine gidin.- Sağ bölmede
LsaCfgFlagsdeğerine çift tıklayın. - Değer Verisi alanındaki sayıyı sonradan geri yüklemek için not alın.
- Değer Verisi değerini 0 yapıp Tamam butonuna tıklayın.
- Bilgisayarı yeniden başlatın, çünkü Credential Guard yalnızca başlangıç sırasında kapanır.
- Aynı yerel hesapla tekrar oturum açın.
Reset-ComputerMachinePassword Kullanımı
- Başlat butonuna sağ tıklayıp Terminal (Yönetici) seçeneğini seçin.
- Komutu
Reset-ComputerMachinePassword -Server yourdomaincontroller.com -Credential DOMAIN\adminnamebiçiminde yazıp sunucu adını ve yönetici hesabını kendinize göre değiştirin. Entertuşuna basın.- Açılan pencereye etki alanı yöneticisinin parolasını yazıp Tamam butonuna tıklayın.
- Kayıt defterinde
LsaCfgFlagsdeğerini kapatmadan önce not ettiğiniz orijinal sayıya geri döndürün. - Bilgisayarı yeniden başlatıp normal etki alanı hesabınızla oturum açın.
Kerberos Biletlerini Temizleme ve Etki Alanına Yeniden Katılma
Parola sıfırlandıktan sonra bazı ağ sürücüleri veya uygulamalar hâlâ erişimi reddediyorsa bellekte eski oturum biletleri kalmış olabilir. Kerberos, Windows’un bu biletleri dağıtmak için kullandığı sistemdir ve biletleri saatlerce saklar. Etki alanından çıkıp yeniden katılmadan önce Kerberos biletlerini temizlemeyi ve PowerShell ile makine parolası sıfırlama yöntemini denemenizi öneririm.
klist purge ile Bilet Temizleme
Kerberos biletleri bellekte saatlerce kalabilir. Aşağıdaki komut onları siler ve Windows yenilerini bir sonraki oturum açışta alır.
- Command Prompt uygulamasını yönetici olarak açın.
klist purgekomutunu yazıpEntertuşuna basın.- Bilgisayarı yeniden başlatın.
Etki Alanından Çıkıp Yeniden Katılma
Önceki adımlar yetmezse bilgisayar etki alanından çıkarılıp yeniden eklenebilir. Kullanıcı profili bilgisayarda kaldığı için dosyalarınız ve masaüstünüz aynı görünmelidir.
Windows + Ituşlarıyla Ayarlar uygulamasını açın.- Sistem > Sistem Bilgisi yolunu izleyin.
- Etki alanı veya çalışma grubu seçeneğine tıklayın.
- Çalışma grubu adı olarak WORKGROUP gibi herhangi bir ad yazıp bilgisayarı yeniden başlatın.
- Aynı ekrana dönüp etki alanına yeniden katılın.
- İstendiğinde etki alanı yöneticisinin bilgilerini girin ve bilgisayarı bir kez daha yeniden başlatın.
Etki alanı sorunu çözüldükten sonra güvenlik özellikleriyle ilgili başka bir takılma çıkarsa Akıllı Uygulama Denetimi açılmıyor sorunu yazısına bakabilirsiniz. Aynı bilgisayarda bir güvenlik özelliği açılmıyorsa o sayfa yol gösterebilir.
Adımlar sonuç vermediyse ya da kayıt defterine kendiniz dokunmak istemiyorsanız Teknoloji Destek Hattı devreye girebilir. 11858, 7/24 hizmet verir ve Splashtop ile AnyDesk gibi lisanslı yazılımlarla bilgisayarınıza güvenli uzaktan bağlanır. Ücretlendirme dakika bazlıdır ve şeffaftır.
Etki alanı güven ilişkisi hatası çözülünce iş bitmiş sayılmaz. Credential Guard’ı kapatmak kolaydır, güvenlik açığı kalmaması için onu eski haline döndürmek ise sistem yöneticisinin sorumluluğundadır. Siz bu hatayla hangi koşulda karşılaştınız, deneyiminizi yorumlarda paylaşır mısınız?
Sıkça Sorulan Sorular
Etki Alanı Güven İlişkisi Hatası Varken Hangi Hesapla Oturum Açılır?
Yerel yönetici hesabıyla oturum açılır, çünkü bu aşamada etki alanı hesabı çalışmaz. Oturum açma ekranında .\ yazıp ardından hesap adı girilir, örneğin .\Administrator. Hesabın parolası elinizde yoksa BT ekibinizden istemeniz gerekir. Aynı yerel oturum, kayıt defteri düzenlemesi ve PowerShell komutu için de kullanılır.
Credential Guard Kapatıldıktan Sonra Geri Açılmalı mı?
Evet, Credential Guard makine parolası sıfırlandıktan hemen sonra geri açılmalıdır. Bunun için kayıt defterindeki LsaCfgFlags değeri, kapatmadan önce not ettiğiniz orijinal sayıya döndürülür. Bu adım atlanırsa korumasız bir sistem bırakmış olursunuz. Bu yüzden değerin ilk halini işlem başında yazıya dökmek önemlidir.
Reset-ComputerMachinePassword Hiçbir Mesaj Vermeden Biterse Sorun mu Var?
Hayır, komutun hiçbir mesaj vermeden tamamlanması iyi haberdir. Bu durum sıfırlamanın olumlu ilerlediğine işaret eder. Ardından kayıt defterindeki LsaCfgFlags değerini eski haline döndürüp bilgisayarı yeniden başlatın ve normal etki alanı hesabınızla oturum açın. Ağ sürücüleri veya uygulamalar hâlâ erişimi reddederse Kerberos biletlerini temizlemek gerekebilir.