
HSTS Nedir sorusuna yanıt verirken HTTPS zorlaması, max-age, includeSubDomains ve preload kullanımını WordPress için doğru yapılandırmayla birlikte inceleyin.
Bir WordPress sitesi HTTPS üzerinden açılıyor olabilir, ancak ziyaretçi adresi http:// ile yazdığında tarayıcı önce güvensiz bağlantıya ulaşmayı deneyebilir. Sunucu daha sonra HTTPS’e yönlendirse bile bu ilk temas teorik olarak araya girme saldırılarına açık kalır. HSTS Nedir sorusu tam olarak bu sorunun nasıl azaltıldığını anlamak için önemlidir.
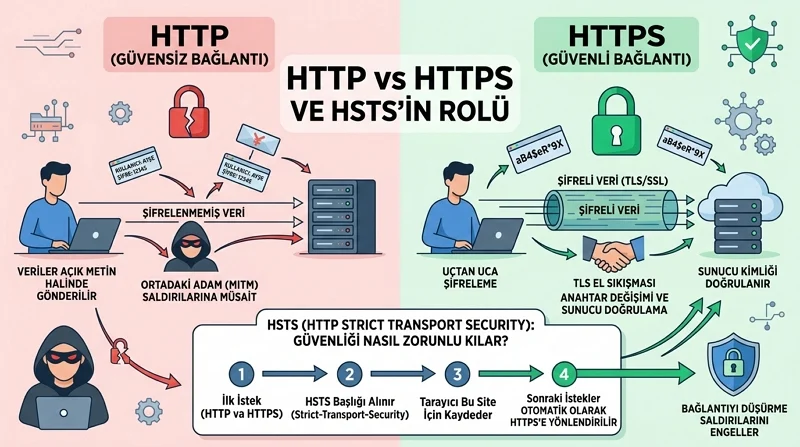
HTTP Strict Transport Security, tarayıcıya belirli bir alan adına yalnızca HTTPS üzerinden bağlanması gerektiğini bildirir. Tarayıcı HSTS politikasını kaydettikten sonra kullanıcı eski bir HTTP bağlantısına tıklasa bile bağlantıyı doğrudan HTTPS’e yükseltir. WordPress içinde açılan özel bir özellik değildir; ayar web sunucusu tarafındaki HTTP yanıt başlığı üzerinden uygulanır.
Alt alan adlarının bulunduğu yapılarda bu ayarı plansız etkinleştirmek daha ciddi sonuçlar doğurabilir. Alt Alan Adına WordPress Kurulumu ve Yapılandırma Adımları içeriği, ana alan adı ile alt alan adlarının nasıl ayrıldığını anlamak açısından burada doğrudan bağlantılıdır. Özellikle HSTS içinde alt alanları da kapsayan bir politika kullanılacaksa tüm bu adreslerin HTTPS desteği önceden kontrol edilmelidir.
HSTS Nedir ve neden kullanılır?
HSTS Nedir? HSTS, HTTPS kullanan bir alan adının tarayıcıya yalnızca güvenli bağlantı üzerinden erişilmesi gerektiğini bildirdiği güvenlik politikasıdır. Strict-Transport-Security yanıt başlığıyla gönderilir. Tarayıcı politikayı kaydettikten sonra HTTP bağlantılarını HTTPS’e yükseltir ve HSTS geçerli olduğu sürece geçersiz sertifika uyarılarını aşarak bağlantıya devam edilmesine izin vermez.
HTTP Strict Transport Security nasıl çalışır?
Normal bir HTTPS geçişinde ziyaretçi http://ornek.com adresini açabilir, sunucu da bu isteği 301 veya 308 ile HTTPS sürümüne yönlendirebilir. Sorun, ilk HTTP isteğinin henüz şifrelenmemiş olmasıdır.
HSTS kullanıldığında tarayıcı alan adını daha önce güvenilir HSTS kaydı olarak gördüyse HTTP isteğini sunucuya göndermeden HTTPS bağlantısına çevirir. Böylece SSL stripping olarak bilinen bağlantıyı HTTP üzerinde tutma girişimlerine karşı ek koruma sağlanır.
Burada HSTS Nedir sorusuyla birlikte bilinmesi gereken bir sınır var. HSTS başlığı yalnızca güvenli HTTPS bağlantısından geldiğinde tarayıcı tarafından kabul edilir. HTTP üzerinden gönderilen HSTS başlığı yok sayılır. İlk ziyaret problemi de bu nedenle ortaya çıkar.
WordPress sitesinde HSTS nasıl etkinleştirilir?
WordPress yönetim panelinde HSTS için standart bir ayar bulunmaz. Yapılandırma sunucu seviyesinde yapılır.
Temel başlık şu şekilde olabilir:
Strict-Transport-Security: max-age=31536000max-age değeri politikanın tarayıcıda kaç saniye tutulacağını belirtir. 31536000, yaklaşık bir yıllık süreye karşılık gelir.
Apache tarafında temel kullanım:
Header always set Strict-Transport-Security max-age=31536000Nginx tarafında ise temel yapı şu biçimde kullanılabilir:
add_header Strict-Transport-Security max-age=31536000 always;Sunucu yapılandırması hosting ortamına ve kullanılan sürüme göre değişebileceğinden canlı sitede değişiklik yapılmadan önce mevcut yapı kontrol edilmelidir.
max-age neden doğrudan çok yüksek verilmemeli?
HSTS ayarlarını incelerken benim özellikle dikkat ettiğim ayrıntı bu oluyor. Bir yıllık süreyi ilk denemede uygulamak yerine politika kademeli olarak denenebilir.
HSTS preload projesinin güncel önerisi önce 300 saniye, ardından bir hafta ve daha sonra bir ay gibi aşamalarla ilerlemek. Her aşamada HTTPS kullanamayan sayfa veya alt alan adı olup olmadığı kontrol edilebilir. Sorun çıkmadığında süre yükseltilir.
Bu yaklaşım önemlidir çünkü tarayıcı aldığı HSTS politikasını belirtilen süre boyunca saklar. Politikayı kaldırmak gerektiğinde sunucu max-age=0 gönderebilir, ancak daha önce kaydedilen politikaların davranışı ziyaretçinin tarayıcı durumuna bağlıdır.
includeSubDomains kullanılmalı mı?
HTTP Strict Transport Security başlığına includeSubDomains eklendiğinde politika yalnızca ana alan adına değil, altındaki tüm alt alan adlarına uygulanır:
Strict-Transport-Security: max-age=31536000; includeSubDomainsBurada dikkatli olmak gerekir. blog.ornek.com, panel.ornek.com veya daha eski bir alt alan adı HTTPS kullanmıyorsa HSTS sonrasında bu alan ziyaretçiler için erişilemez hale gelebilir.
Bu nedenle HSTS Nedir araştırması yaparken yalnızca ana sitenin sertifikasını kontrol etmek yeterli değildir. includeSubDomains kullanılacaksa tüm alt alanların HTTPS üzerinden sorunsuz çalıştığından emin olunmalıdır. RFC 6797 de yanlış kullanılan bu direktifin HTTPS desteklemeyen alt alanları erişilemez hale getirebileceğine özellikle dikkat çekiyor.
HSTS Preload gerekli mi?
Preload, alan adının tarayıcının önceden yüklenmiş HSTS listesine eklenmesini sağlar. Böylece kullanıcı siteyi daha önce hiç ziyaret etmemiş olsa bile tarayıcı alan adına HTTP üzerinden bağlanmamayı bilir.
Preload için güncel şartlar arasında geçerli sertifika, HTTP’den HTTPS’e yönlendirme, tüm alt alanlarda HTTPS, en az bir yıllık max-age, includeSubDomains ve preload direktifleri bulunuyor.
Örnek başlık:
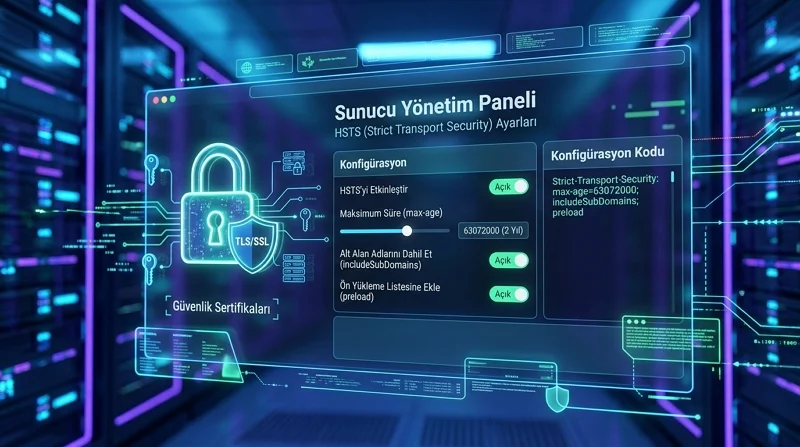
Strict-Transport-Security: max-age=63072000; includeSubDomains; preloadAncak 2026 itibarıyla resmi HSTS preload sitesi preload kullanımını genel bir öneri olarak sunmuyor. Listeden çıkarılmak aylar sürebildiği ve tüm alt alanların uzun vadede HTTPS kullanmasını gerektirdiği için bu seçeneğin bilinçli verilmesi gerektiğini açıkça belirtiyor. HSTS öneriliyor, preload ise her site için gerekli görülmüyor.
HSTS çalışıyor mu nasıl kontrol edilir?
Chrome’da Geliştirici Araçları > Network bölümünü açıp HTTPS isteğini seçebilirsiniz. Ardından Headers alanında strict-transport-security başlığının bulunup bulunmadığını kontrol edin.
Ben burada yalnızca başlığın görünmesine değil, içindeki max-age ve includeSubDomains değerlerine de bakıyorum. Özellikle staging veya eski bir alt alan hâlâ HTTP kullanıyorsa uzun süreli politika uygulamadan önce bunu fark etmek önemli.
HSTS SEO açısından sorun çıkarır mı?
HSTS Nedir konusu bazen 301 yönlendirmeleriyle karıştırılıyor. HSTS, sunucudaki HTTP’den HTTPS’e kalıcı yönlendirmelerin yerine geçmez. Google güncel site taşıma belgelerinde HTTP’den HTTPS’e geçişte sunucu taraflı 301 veya 308 gibi kalıcı yönlendirmelerin kullanılmasını öneriyor.
Bu nedenle HTTPS geçişinde hem kalıcı yönlendirme hem de HSTS birlikte değerlendirilebilir. HSTS güvenlik tarafını güçlendirirken, arama motorlarının URL değişimini anlamasında sunucu yönlendirmeleri hâlâ önemini korur.
HSTS, HTTPS veya sertifika yapılandırması sonrasında erişim sorunu yaşanırsa 11858 üzerinden teknik destek alınabilir. 2011’den bu yana Türkiye genelinde 7/24 hizmet veren 11858, bilgisayar, modem, akıllı TV ve sosyal medya dahil farklı alanlarda destek sağlıyor. Gerektiğinde TeamViewer ve AnyDesk gibi lisanslı yazılımlarla uzaktan bağlantı kuruluyor. Hizmet dakika bazlı şeffaf ücretlendirmeyle sunulurken yüzde 95 memnuniyet oranı ve 500.000’den fazla başarılı işlem tecrübesi bulunuyor.
HTTPS yapılandırması tamamlandıktan sonra teknik altyapının arama görünürlüğüyle birlikte ele alınması da gerekir. WordPress Yoast SEO Ayarları Nasıl Yapılır konusu, HTTPS adreslerinin canonical, sitemap ve indeksleme tarafında doğru kullanılıp kullanılmadığını kontrol etmek için bağlantılı bir sonraki adım olabilir. Güvenlik yapılandırması ile SEO ayarlarının aynı URL yapısını kullanması gereksiz karışıklıkları önler.
HSTS Nedir sorusunun en önemli tarafı başlığı eklemekten çok, hangi alanları ne kadar süreyle HTTPS’e kilitlediğinizi bilmektir. Özellikle includeSubDomains ve preload seçenekleri geri dönüşü zor kararlar oluşturabilir. Siz HSTS kullanırken alt alan adı veya sertifika kaynaklı bir sorun yaşadınız mı? Deneyiminizi yorumlarda paylaşabilirsiniz.