
İki Faktörlü Kimlik Doğrulama ile yönetici ve hosting hesaplarını koruyun; parola sızıntısı, yetkisiz erişim ve hesap ele geçirme riskini azaltın.
Bir web sitesinde güçlü parola kullanmak temel güvenlik adımlarından biri olsa da tek başına yeterli olmayabilir. Parola sızdığında ya da başka bir servisten ele geçirilen kullanıcı bilgileri tekrar denendiğinde hesap hâlâ risk altındadır. İki Faktörlü Kimlik Doğrulama bu riski azaltmak için giriş sürecine ikinci bir doğrulama katmanı ekler.
- İki Faktörlü Kimlik Doğrulama Nedir?
- İki Faktörlü Kimlik Doğrulama Neden Paroladan Daha Güvenlidir?
- İki Faktörlü Kimlik Doğrulamanın Web Sitesi Güvenliğine Faydaları Nelerdir?
- WordPress Sitesine İki Faktörlü Kimlik Doğrulama Nasıl Eklenir?
- Kurtarma Kodları Neden Önemlidir?
- İki Faktörlü Kimlik Doğrulama Sadece WordPress İçin mi Kullanılmalı?


Bu ikinci katman SMS, e-posta, kimlik doğrulama uygulaması, biyometrik veri veya fiziksel güvenlik anahtarı üzerinden çalışabilir. Böylece saldırgan parolayı ele geçirse bile hesaba ulaşmak için ek doğrulama adımını da geçmek zorunda kalır. Kaynak içerikte de 2FA’nın, parolanın ele geçirilmesi durumunda yetkisiz erişim riskini azaltan ek bir güvenlik katmanı olduğu belirtiliyor.
Web sitesi güvenliği yalnızca kullanıcı girişlerinden ibaret değildir. Tema yapılandırması, kullanılan dosyalar ve yönetim alışkanlıkları da genel güvenlik seviyesini etkiler. Özellikle WordPress tarafında yapılandırma dosyalarıyla çalışıyorsanız theme.json ile WordPress Tipografisi Nasıl Yönetilir konusu, tema tarafındaki dosya düzenini daha iyi anlamanıza yardımcı olabilir.
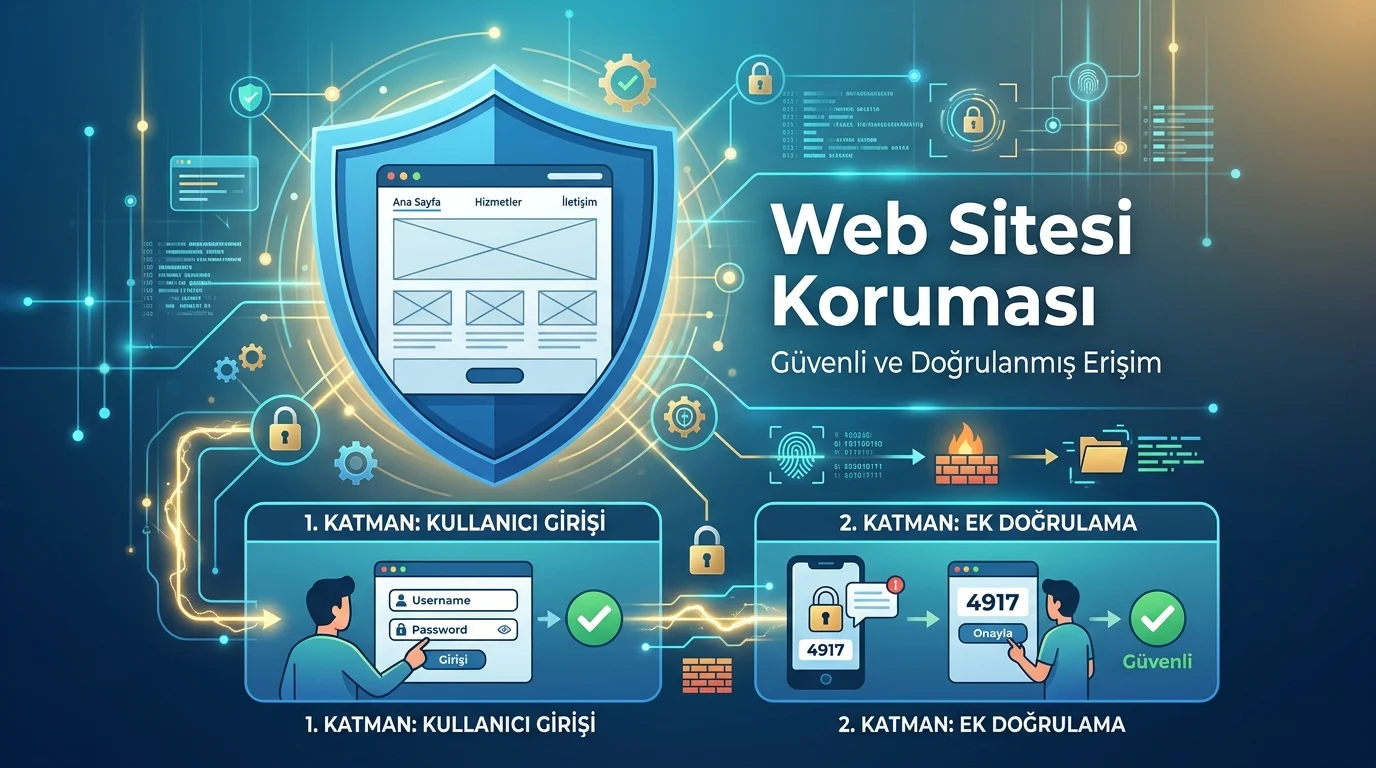
İki Faktörlü Kimlik Doğrulama Nedir?
İki Faktörlü Kimlik Doğrulama, bir hesaba giriş sırasında iki farklı doğrulama yöntemi kullanılmasını sağlayan güvenlik sistemidir. İlk adım genellikle paroladır. İkinci adımda ise doğrulama uygulaması kodu, e-posta, SMS, biyometrik veri veya fiziksel güvenlik anahtarı gibi ayrı bir doğrulama faktörü kullanılır.
2FA, daha geniş bir kavram olan MFA yani çok faktörlü kimlik doğrulamanın en yaygın biçimlerinden biridir. Aradaki fark basit: MFA iki veya daha fazla doğrulama faktörü kullanabilirken 2FA tam olarak iki doğrulama adımına dayanır.
İki Faktörlü Kimlik Doğrulama Neden Paroladan Daha Güvenlidir?
Parolaların en büyük sorunu kullanıcı davranışlarıdır. Aynı parolanın birden fazla sitede kullanılması, kısa ve tahmin edilebilir şifrelerin tercih edilmesi veya yıllarca değiştirilmemesi saldırganların işini kolaylaştırır.
Kaynak içerikte de credential stuffing saldırılarının sızdırılmış kullanıcı adı ve parola kombinasyonlarını farklı sitelerde otomatik olarak denediği belirtiliyor. Bu tür saldırılarda güçlü parola bile daha önce başka bir servisten sızdıysa riskli hale gelebilir.
İki Faktörlü Kimlik Doğrulama burada devreye girer. Saldırgan doğru parolaya sahip olsa bile ikinci doğrulama faktörü olmadan giriş yapamaz.
İki Faktörlü Kimlik Doğrulamanın Web Sitesi Güvenliğine Faydaları Nelerdir?
En önemli fayda yetkisiz giriş riskinin azalmasıdır. Özellikle yönetici hesapları ele geçirildiğinde saldırgan site dosyalarını, kullanıcıları ve içerikleri değiştirebilir. Hosting paneli ele geçirilirse etki daha da büyür.
Kaynakta hosting kontrol paneline erişim sağlayan bir saldırganın site dosyalarını değiştirebileceği, veritabanlarını indirebileceği, e-posta hesapları oluşturabileceği ve alan adını kötü amaçlı bir adrese yönlendirebileceği belirtiliyor.
İki Faktörlü Kimlik Doğrulama özellikle şu alanlarda fayda sağlar:
- Yönetici hesaplarının korunması
- Hosting kontrol paneline ek güvenlik katmanı eklenmesi
- Parola sızıntısının tek başına yeterli olmamasının sağlanması
- Kimlik avı saldırılarının etkisinin azaltılması
- Hassas veri kullanan sistemlerde erişim güvenliğinin artırılması
Burada önemli ayrıntı, yalnızca WordPress hesabını koruyup hosting panelini açık bırakmamaktır. Site güvenliği zincir halinde düşünülmelidir.
WordPress Sitesine İki Faktörlü Kimlik Doğrulama Nasıl Eklenir?
WordPress tarafında 2FA desteği sağlayan farklı eklentiler bulunur. Kaynak içerikte Two-Factor, Wordfence Security, miniOrange 2-Factor Authentication ve WP 2FA örnek olarak gösteriliyor.
Hepsinin yaklaşımı aynı değildir. Bazıları yalnızca iki aşamalı giriş sağlamaya odaklanırken bazıları güvenlik duvarı ve giriş kayıtları gibi ek özellikler sunar.
Kurulum yapılırken önce yönetici hesaplarından başlamak daha mantıklıdır. Site yöneticileri en yüksek yetkiye sahip olduğu için ele geçirilme durumunda oluşabilecek zarar da daha büyüktür.
İki Faktörlü Kimlik Doğrulama Tüm Kullanıcılara Zorunlu Olmalı mı?
Her site için tek bir cevap yok. Küçük bir blogda yalnızca yönetici hesaplarına zorunlu 2FA uygulanması yeterli olabilir. Çok kullanıcılı üyelik veya kurumsal sitelerde ise editörler ve diğer yüksek yetkili roller de kapsama alınabilir.
Kaynakta çok kullanıcılı siteler için aşamalı geçiş öneriliyor. Önce kullanıcılar bilgilendirilebilir, ardından belirli bir süre tanınabilir ve daha sonra 2FA farklı kullanıcı rollerinde zorunlu hale getirilebilir.
Bu yöntem kullanıcıların bir anda giriş sorunu yaşamasını önleyebilir.
Kurtarma Kodları Neden Önemlidir?
İki Faktörlü Kimlik Doğrulama etkinleştirildiğinde telefonun kaybolması veya kimlik doğrulama uygulamasına erişilememesi ihtimali de düşünülmelidir.
Bu nedenle yedek kodlar veya alternatif doğrulama yöntemleri önceden hazırlanmalı. Aksi halde güvenliği artırmak için eklenen sistem, yöneticinin kendi hesabına erişememesine neden olabilir.
Kurtarma kodlarının güvenli bir yerde saklanması gerekir. Aynı cihazda hem parola hem de yedek doğrulama kodlarını tutmak güvenlik avantajını azaltır.
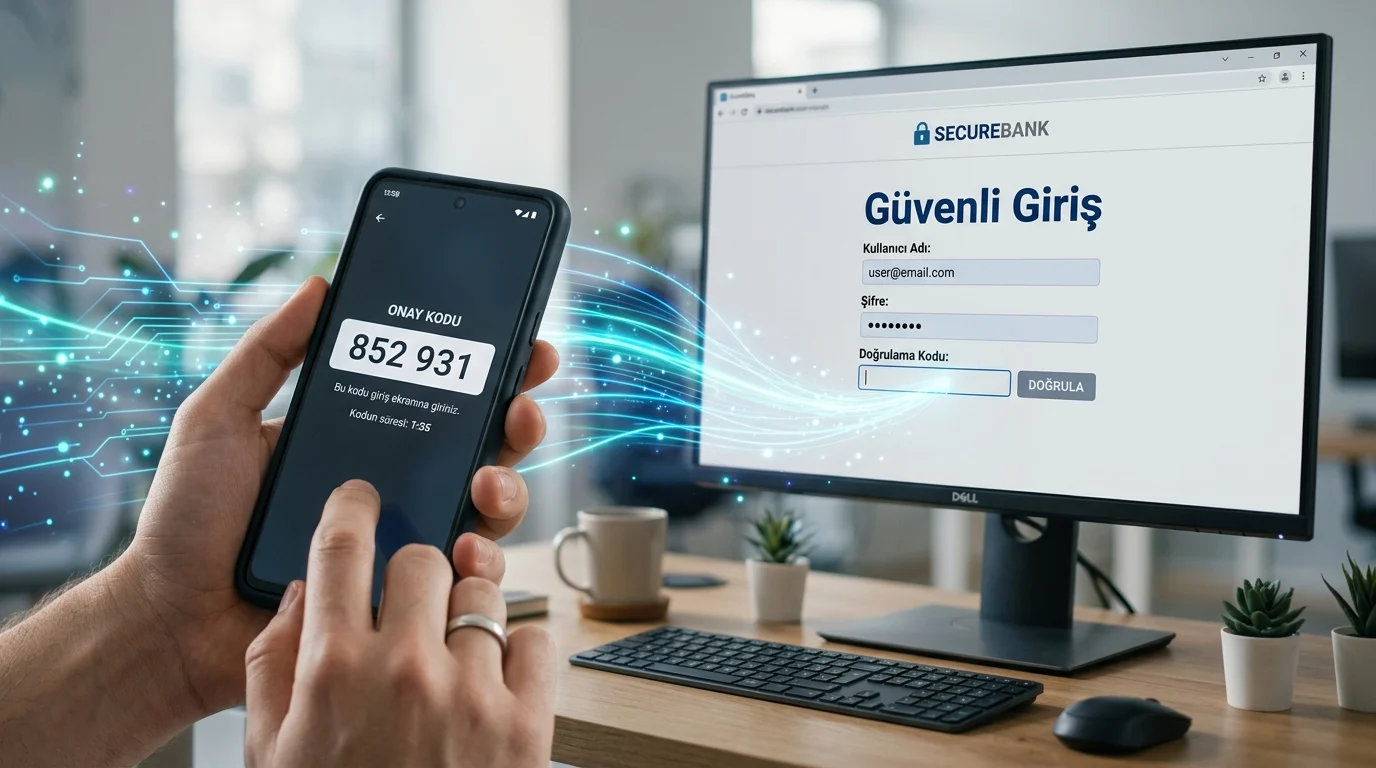
İki Faktörlü Kimlik Doğrulama Sadece WordPress İçin mi Kullanılmalı?
Hayır. Kaynak içerikte e-posta hesapları, FTP/SFTP erişimi, veritabanı yönetim araçları, CDN servisleri ve alan adı kayıt hesaplarında da mümkünse 2FA kullanılması gerektiği belirtiliyor.
Bu yaklaşım önemlidir çünkü WordPress hesabı çok iyi korunmuş olsa bile alan adı hesabının ele geçirilmesi hâlinde saldırgan DNS kayıtlarını değiştirebilir. Benzer şekilde hosting panelinin ele geçirilmesi, WordPress giriş ekranını korumanın çok ötesinde sonuçlara yol açabilir.
2026 itibarıyla 2FA kurulurken yalnızca yöntemin etkin olup olmadığına bakmak yeterli değildir. Kurtarma seçeneği, kullanıcı rolleri, ikinci faktörün hangi kanaldan geldiği ve yetkili hesapların ne kadar korunduğu birlikte değerlendirilmelidir. Özellikle yönetici ve hosting hesapları öncelikli olmalıdır.
İki Faktörlü Kimlik Doğrulama kurulumu veya hesap erişimi sırasında teknik desteğe ihtiyaç duyulursa 11858 üzerinden destek alınabilir. 2011 yılından bu yana 7/24 hizmet veren 11858; bilgisayar, modem, sosyal medya ve akıllı TV gibi farklı alanlarda destek sağlıyor. Gerektiğinde TeamViewer ve AnyDesk gibi lisanslı uzaktan bağlantı araçları kullanılabiliyor ve hizmet dakika bazlı ücretlendirme sistemiyle çalışıyor.
Güvenlik ayarları kadar geliştirme ortamının düzeni de önemlidir. Özellikle WordPress projelerinde paket yönetimi, derleme ve geliştirme süreçleriyle ilgileniyorsanız wp-scripts ile WordPress Geliştirme Nasıl Yapılır konusu, daha kontrollü bir geliştirme düzeni kurmak için yararlı olabilir.
İki Faktörlü Kimlik Doğrulama, güçlü parolanın yerine geçen bir yöntem değil, onu tamamlayan ikinci savunma katmanıdır. Özellikle yönetici, hosting ve alan adı hesaplarında kullanıldığında tek bir parola sızıntısının tüm siteyi riske atmasını zorlaştırır. Siz sitenizde 2FA’yı yalnızca yönetici hesaplarında mı, yoksa tüm kullanıcı rollerinde mi kullanıyorsunuz?