
WordPress Multisite Güvenliği için Super Admin yetkileri, güncellemeler, WAF, yedekleme, aktivite takibi ve staging kullanımında dikkat edilecekleri öğrenin.
Tek WordPress kurulumu üzerinden onlarca siteyi yönetmek işleri ciddi biçimde kolaylaştırabilir. Güncellemeler, temalar ve eklentiler merkezi bir yapıda tutulur; buna karşılık yapılan yanlış bir güvenlik ayarı da aynı anda birden fazla siteyi etkileyebilir. WordPress Multisite Güvenliği bu nedenle normal bir WordPress kurulumundan daha dikkatli planlanmalıdır.


Multisite yapısında siteler ayrı içeriklere sahip olsa da çekirdek dosyaları, tema ve eklenti altyapısının önemli bölümü ortaktır. WordPress’in resmi dokümantasyonunda da ağdaki sitelerin aynı WordPress kurulumunu ve çekirdek dosyalarını paylaştığı belirtiliyor. Bu merkezi yapı yönetimi kolaylaştırırken Super Admin hesabı, ağ genelinde kullanılan eklentiler ve güncellemeler daha kritik hale gelir.
Multisite ağı büyüdükçe performans tarafındaki sorunlar da güvenlik kontrollerini zorlaştırabilir. Özellikle veritabanı yükünün arttığı yapılarda WordPress’te Redis Önbellekleme Nasıl Etkinleştirilir konusu, ağın kaynak kullanımını daha kontrollü hale getirmek için değerlendirilebilecek yöntemlerden biridir.
WordPress Multisite Güvenliği Nasıl Sağlanır?
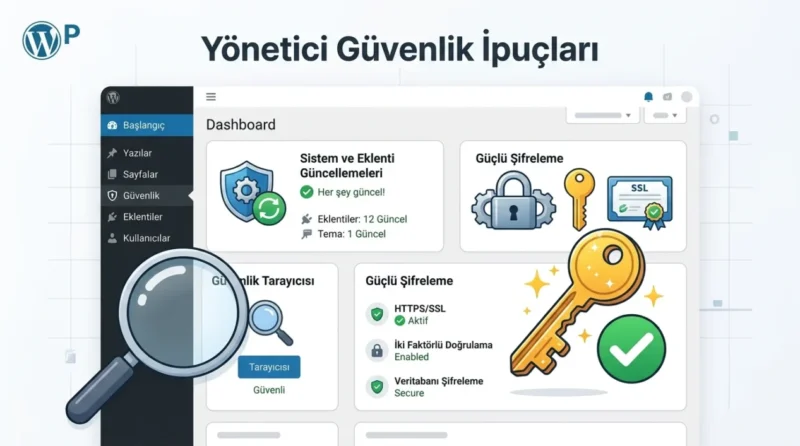
WordPress Multisite Güvenliği için Super Admin hesapları sınırlandırılmalı, güçlü parolalar ve iki faktörlü doğrulama kullanılmalı, çekirdek, tema ve eklentiler güncel tutulmalı, gereksiz bileşenler kaldırılmalı ve ağ etkinlikleri düzenli izlenmelidir. Yeni eklenti veya tema değişiklikleri canlı ağa aktarılmadan önce staging ortamında test edilmelidir.
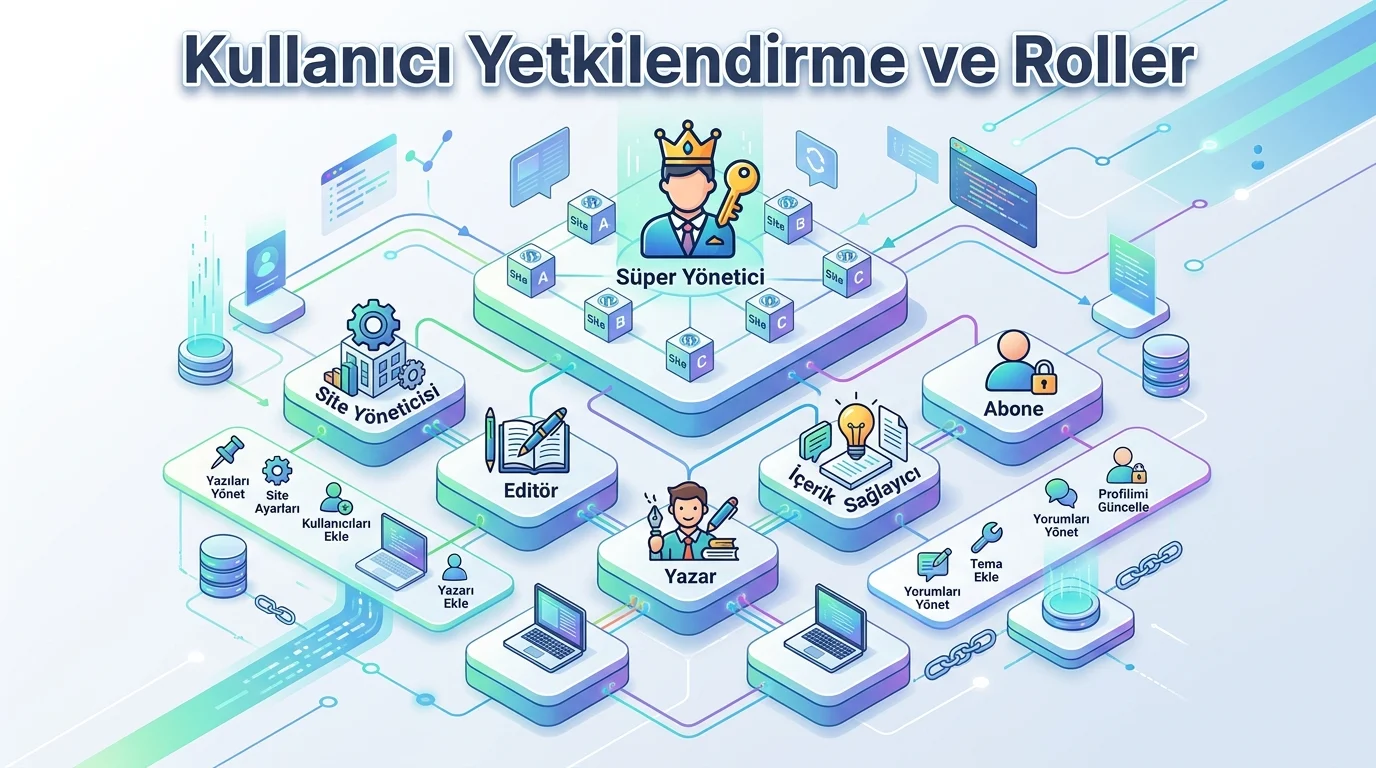
WordPress Multisite Nedir sorusunu güvenlik açısından ele aldığımızda en önemli fark merkezi yönetimdir. Normal site yöneticilerinin yetkileri ağ ortamında daha sınırlıdır. Resmi WordPress belgelerine göre tema ve eklenti yükleme gibi ağ genelini etkileyen işlemler Super Admin tarafından yönetilir.
Bu nedenle ilk yapılacak işlerden biri Super Admin sayısını mümkün olduğunca düşük tutmaktır. Her site yöneticisine ağ genelinde yetki vermek, ele geçirilen tek hesabın etkisini gereksiz yere büyütebilir.
WordPress Multisite Güvenliği İçin Hesaplar Nasıl Korunmalı?
Güçlü ve birbirinden farklı parolalar özellikle ağ yöneticileri için zorunlu hale gelmeli. Aynı parolanın farklı servislerde kullanılması, WordPress tarafında hiçbir açık bulunmasa bile hesabın ele geçirilmesine yol açabilir.
Yüksek yetkili hesaplarda iki faktörlü kimlik doğrulama kullanılması da parola sızıntısına karşı ek koruma sağlar. Bunun yanında kullanıcı rolleri düzenli aralıklarla gözden geçirilmeli. İşten ayrılan veya artık ağ yönetimine ihtiyacı olmayan kullanıcıların yetkileri bekletilmeden kaldırılmalı.
Multisite yapısında site yöneticisi ile Super Admin aynı yetkilere sahip değildir. Bu ayrımı korumak güvenliğin temel parçalarından biri.
Güncellemeler Neden Ağ Genelinde Daha Kritik?
Tek sitede kullanılan eski bir eklenti yalnızca o siteyi ilgilendiriyor gibi düşünülebilir. Multisite yapısında ise eklentinin dosyaları ortak kurulumda bulunduğu için güncelleme yönetimi ağ seviyesinde düşünülmelidir.
Kullanılmayan tema ve eklentileri yalnızca pasif hale getirmek yerine tamamen kaldırmak daha temiz bir yapı sağlar. Her ek dosya takip edilmesi gereken yeni bir bileşen anlamına gelir.
Büyük ağlarda WP-CLI güncelleme işlemlerini merkezi biçimde yönetmek için kullanılabilir. Ancak toplu güncelleme yapmadan önce yedek ve staging testi hazırlanması daha güvenli olur. WordPress, Multisite oluşturulmadan önce de veritabanı ve dosyaların yedeklenmesini özellikle öneriyor.
WordPress Multisite Güvenliği Sunucu Tarafında Nasıl Güçlendirilir?
Uygulama seviyesindeki önlemler yeterli değildir. Sunucu ve ağ katmanı da korunmalıdır.
WAF kullanımı kötü niyetli isteklerin WordPress’e ulaşmadan filtrelenmesine yardımcı olabilir. HTTPS ağdaki tüm alan adlarında zorunlu tutulmalı, yönetim alanına erişim mümkünse daha sıkı kurallarla sınırlandırılmalıdır.
Dosya izinleri de kontrol edilmeli. Özellikle yanlışlıkla geniş yazma izinleri verilen dizinler saldırganların işini kolaylaştırabilir. Kaynak içerikte dosyalar için 644, klasörler için 755 değerleri genel örnek olarak veriliyor ve 777 izinlerinden kaçınılması gerektiği vurgulanıyor.
XML-RPC Her Multisite Ağında Kapatılmalı mı?
Hayır. Kullanılmayan servisleri kapatmak saldırı yüzeyini azaltabilir ancak XML-RPC bazı mobil uygulamalar veya harici servisler tarafından kullanılabilir.
Bu nedenle WordPress Multisite Güvenliği için körlemesine kapatma yapmak yerine ağdaki gerçek ihtiyacı kontrol etmek gerekir. Kullanılmıyorsa devre dışı bırakılabilir, gerekiyorsa erişim daha kontrollü hale getirilebilir.
Aynı yaklaşım /wp-admin erişimi için de geçerlidir. Kurum içi ağ veya VPN kullanan yapılarda yönetim paneline yalnızca belirli IP adreslerinden erişim verilebilir. Fakat uzaktan çalışan ekiplerde bu kural kullanıcıları kilitlemeyecek şekilde planlanmalıdır.
Aktivite Kayıtları Neden Tutulmalı?
Multisite ağında güvenlik olayının hangi sitede başladığını bulmak tek bir WordPress sitesine göre daha zor olabilir. Bu yüzden giriş denemeleri, kullanıcı rolü değişiklikleri, eklenti etkinleştirme işlemleri ve ağ genelindeki yönetim değişiklikleri izlenmeli.
Bir Super Admin hesabının beklenmedik saatte yeni eklenti yüklemesi veya yeni yönetici hesapları oluşturması hızlı fark edilmesi gereken olaylardır.
Performans ve uptime izlemesi de güvenlikle ilişkilidir. Normalden fazla kaynak tüketen veya aniden yavaşlayan bir alt site yalnızca performans sorunu yaşamıyor olabilir. Şüpheli trafik ya da beklenmeyen script çalışması da aynı belirtileri oluşturabilir.
Yedekleme Planı Ağın Tamamını Kapsamalı
WordPress Multisite Güvenliği yalnızca saldırının önlenmesiyle bitmez. Sorun yaşandığında ağın ne kadar hızlı geri döndürülebildiği de önemlidir.
Otomatik yedek alınmalı ve yedeklerin yalnızca aynı sunucuda tutulmaması tercih edilmelidir. Daha da önemlisi geri yükleme işlemi belirli aralıklarla test edilmeli. Çalışıp çalışmadığı hiç denenmemiş bir yedeğe kriz anında güvenmek risklidir.
Multisite ağında yeni tema, eklenti veya özel kod değişikliklerini doğrudan canlı ortamda denememek de aynı kurtarma planının bir parçasıdır. Staging ortamı, ağ genelini etkileyebilecek uyumsuzlukların önceden görülmesini sağlar.
2026 itibarıyla WordPress Multisite yönetiminde önemli bir ayrıntı da eklentilerin ağ seviyesinde nasıl etkinleştirildiğidir. WordPress’in güncel geliştirici belgelerinde eklentilerin site bazında veya ağ genelinde etkinleştirilebildiği, ağ genelinde etkin olan eklentilerin site yöneticileri tarafından kapatılamadığı belirtiliyor. Bu nedenle hangi eklentinin gerçekten tüm sitelerde gerekli olduğu düzenli olarak gözden geçirilmeli.
Multisite yapılandırması, kullanıcı yetkileri veya WordPress tarafındaki teknik bir sorun için desteğe ihtiyaç duyulursa 11858 üzerinden yardım alınabilir. 2011 yılından bu yana 7/24 hizmet veren 11858; bilgisayar, modem, sosyal medya ve akıllı TV gibi farklı alanlarda destek sağlıyor. Gerektiğinde TeamViewer ve AnyDesk gibi lisanslı uzaktan bağlantı araçları kullanılabiliyor ve hizmet dakika bazlı ücretlendirme sistemiyle çalışıyor.
Eğitim kurumlarında Multisite yapısı farklı okul, bölüm veya sınıfların ayrı siteler şeklinde yönetilmesini kolaylaştırabilir. Böyle bir ağda kullanılacak eklentilerin seçimi yapılırken WordPress Eğitim Eklentileri: Okullar İçin En İyi 40’tan Fazla Seçenek içeriği, hangi araçların gerçekten ihtiyaç olduğunu belirlemek açısından yardımcı olabilir.
WordPress Multisite Güvenliği için en etkili yaklaşım mümkün olduğunca az sayıda yüksek yetkili hesap, kontrollü eklenti kullanımı ve sürekli izleme üzerine kuruludur. Ağ büyüdükçe yeni güvenlik araçları eklemekten önce mevcut yetkilerin ve kullanılmayan bileşenlerin temizlenmesi çoğu zaman daha fazla fark yaratır. Siz Multisite ağınızda en çok kullanıcı yetkileri mi, eklenti yönetimi mi yoksa yedekleme tarafında zorlanıyorsunuz?