
WordPress Bot Trafiği Cloudflare ile nasıl filtrelenir? Bot Fight Mode, özel kurallar ve challenge ayarlarıyla şüpheli istekleri kolayca kontrol altına alın.
Cloudflare’ın Ağustos 2026 tarihli resmi dokümantasyonuyla Bot Fight Mode, Super Bot Fight Mode, özel güvenlik kuralları ve güncel menü yollarını kontrol ettim. Ücretsiz planda Bot Fight Mode kullanılabiliyor. Super Bot Fight Mode Pro ve üzeri planlarda sunuluyor.
WordPress sitenizde ziyaretçi sayısı yükselirken gerçek kullanıcı, arama motoru tarayıcısı ve otomatik bot trafiği birbirine karışabilir. Özellikle kısa sürede aynı sayfalara yüzlerce istek gelmesi, analiz verilerini bozabilir ve sunucu kaynaklarının gereksiz kullanılmasına yol açabilir. WordPress Bot Trafiği bu noktada yalnızca istatistik sorunu değil, performans ve güvenlik açısından da izlenmesi gereken bir trafik türüdür.
Cloudflare, istekleri WordPress sunucusuna ulaşmadan önce değerlendirebildiği için botları filtrelemek adına pratik bir katman oluşturur. Ama amaç bütün otomatik trafiği engellemek değildir. Google gibi doğrulanmış tarayıcıların çalışmaya devam etmesi, agresif scraper ve şüpheli otomasyonların ise sınırlandırılması gerekir.
Bot trafiği nedeniyle yoğunluk yaşanan sitelerde sorun bazen doğrudan güvenlik katmanında görünmez. Eklenti çakışması, PHP hatası veya kaynak tüketimi de benzer belirtiler oluşturabilir. Bu nedenle WordPress Beyaz Ekran Hatası: 5 Adımda Kesin Çözüm içeriğindeki temel kontrolleri uygulamak, problemin bot trafiğinden mi yoksa WordPress tarafındaki başka bir arızadan mı kaynaklandığını ayırmaya yardımcı olur.
WordPress Bot Trafiği Cloudflare ile Nasıl Engellenir?
Cloudflare ile WordPress Bot Trafiği azaltmak için önce alan adını Cloudflare ağına bağlayın, ardından Bot Fight Mode özelliğini etkinleştirin. Şüpheli istekler devam ederse wp-login.php, xmlrpc.php ve wp-admin gibi hedeflere özel güvenlik kuralları oluşturun. Değişikliklerden sonra trafik ve güvenlik kayıtlarını izleyerek gerçek ziyaretçilerin etkilenmediğini kontrol edin.
Cloudflare bağlantısını tamamlayın
Bot korumasının çalışabilmesi için alan adının Cloudflare üzerinden aktif olması gerekir. DNS kayıtları ve nameserver değişikliği tamamlandıktan sonra trafik Cloudflare tarafından işlenmeye başlar. Hosting sağlayıcınız zaten Cloudflare altyapısı kullanıyor olsa bile kendi hesabınızdaki güvenlik araçlarına erişmek için alan adını ayrıca bağlamanız gerekebilir.
Kurulumun ardından WordPress yönetim panelinde değişiklik yapmanız gerekmez. Koruma, ziyaretçi isteği WordPress sunucusuna ulaşmadan önce Cloudflare tarafında devreye girer.
Bot Fight Mode nasıl etkinleştirilir?
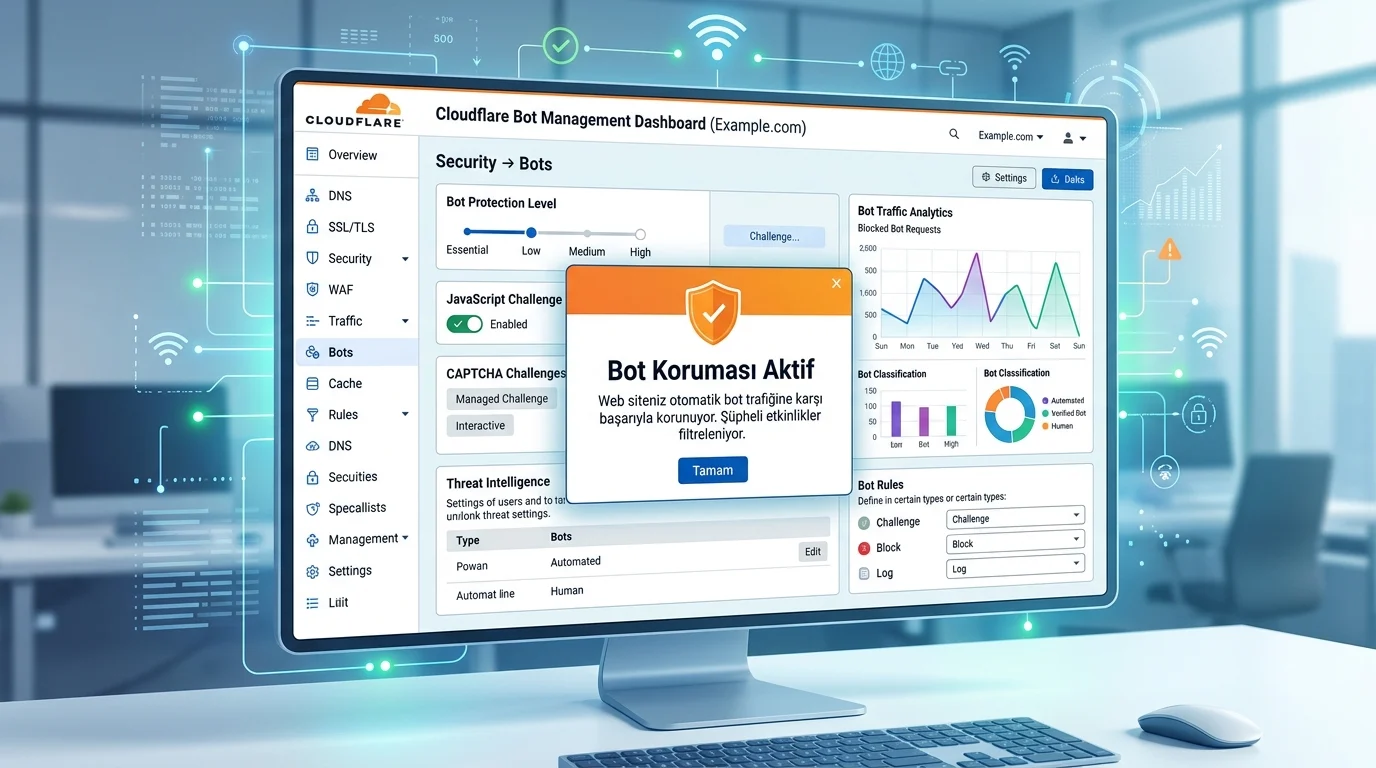
Cloudflare panelinde Security > Settings bölümünü açın. Filter by alanından Bot traffic seçeneğine gidin ve Bot Fight Mode ayarını etkinleştirin.
Bu özellik, bilinen otomatik trafik kalıplarını tespit ederek şüpheli istekleri origin sunucuya ulaşmadan önce sınamaya yardımcı olur. 2026 itibarıyla ücretsiz planda Bot Fight Mode kullanılabilirken, Pro ve üzeri planlarda Super Bot Fight Mode ile trafik türlerine göre daha ayrıntılı işlem seçenekleri bulunur.
Her botu doğrudan engellemek doğru yaklaşım değildir. Arama motorları ve diğer doğrulanmış servisler sitenin normal çalışmasının parçası olabilir. Daha gelişmiş planlarda doğrulanmış botları ayrı değerlendirip yalnızca belirgin otomatik trafiğe müdahale etmek daha kontrollü bir yapı sağlar.
Cloudflare ile WordPress Bot Trafiği Nasıl Engellenir?
Bot Fight Mode açık olmasına rağmen wp-login.php veya wp-admin üzerinde yoğun istek görüyorsanız özel kural ekleyebilirsiniz. Cloudflare panelinde Security > Security Rules yolunu izleyin, ardından Create rule > Custom rules seçeneğini kullanın.
Örneğin wp-login.php için gelen isteğin URI yolunu eşleştirip işlem olarak Managed Challenge seçebilirsiniz. Bu yöntem, isteğin risk özelliklerine göre Cloudflare’ın uygun doğrulamayı uygulamasını sağlar. Daha katı bir kontrol gerekiyorsa JavaScript tabanlı challenge seçeneği de kullanılabilir, ancak tüm siteye uygulamak gerçek ziyaretçilerin deneyimini gereksiz yere zorlaştırabilir.
wp-admin için kural yazarken WordPress’in AJAX işlemlerinde kullandığı /wp-admin/admin-ajax.php yolunu kapsam dışında bırakmak önemlidir. Kaynaktaki örnek yaklaşım, yönetim alanını hedeflerken doğrulanmış botları ve admin-ajax.php isteğini hariç tutar. Kuralı hemen yayınlamak yerine önce Save as Draft ile kaydedip koşulları kontrol etmek, ardından Deploy ile devreye almak daha güvenli bir süreçtir.
Hangi yollar daha dikkatli korunmalı?
En sık hedeflenen alanların başında /wp-login.php, /xmlrpc.php ve /wp-admin/ gelir. Ancak her site aynı yapıda çalışmaz. XML-RPC kullanan bir entegrasyonunuz varsa bu yolu doğrudan engellemek yerine challenge uygulamak daha ölçülü olabilir.
Site genelinde challenge kullanmak yerine sorun çıkan yolu hedeflemek hem ziyaretçi deneyimini korur hem de hangi kuralın hangi trafiği etkilediğini anlamayı kolaylaştırır.
Değişikliklerin işe yaradığını nasıl anlarsınız?
Cloudflare güvenlik analizlerinde otomatik ve insan trafiğini karşılaştırın. Paket ve panel sürümüne göre ayrıntılı bot görünümünün konumu veya erişim seviyesi değişebilir. Özellikle ani trafik yükselişlerinde ülke, IP, istek yolu ve istemci bilgileri tekrar eden kalıpları ortaya çıkarabilir.
Hosting paneliniz istek veya ziyaret verisi sunuyorsa Cloudflare ayarlarından önceki ve sonraki dönemi karşılaştırın. Bot filtrelemesi doğru çalışıyorsa origin sunucuya ulaşan gereksiz isteklerin azalması beklenir. Buna rağmen belirli URL’lerde sıçrama sürüyorsa yeni bir özel kural için önce o yolu ve kaynak IP’leri inceleyin.
Cloudflare’ın 2026 arayüzünü ve güncel dokümantasyonunu incelerken, eski ekran görüntülerindeki güvenlik seçeneklerinin yeni panelde farklı gruplandığını fark ettim. Özellikle Security > Settings ile Security > Security Rules ayrımına dikkat etmek gerekiyor. Menü yerleşimi hesap türüne veya arayüz güncellemesine göre değişebilir.
Teknik ayarlarla uğraşmak istemeyen veya yanlış bir güvenlik kuralıyla gerçek ziyaretçileri engellemekten çekinen kullanıcılar, 11858 üzerinden destek alabilir. 2011 yılından bu yana Türkiye genelinde 7/24 teknik destek sunan 11858, bilgisayar, akıllı TV, sosyal medya ve modem konularında uzaktan yardım sağlar. TeamViewer ve AnyDesk gibi lisanslı yazılımlarla çalışan hizmet, dakika bazlı şeffaf ücretlendirme, yüzde 95 memnuniyet oranı ve 500.000’den fazla başarılı işlem deneyimiyle uzman ekip tarafından yönetilmektedir.
Bot koruması tek bir alan adıyla sınırlı kalmayabilir. Birden fazla WordPress sitesini aynı yapı altında yönetiyorsanız, kullanıcı rolleri, eklentiler ve ağ düzeyindeki erişim noktaları da birlikte değerlendirilmelidir. WordPress Multisite Ağını Güvende Tutmanın Etkili Yolları içeriği, Cloudflare katmanının ötesinde ağ güvenliğini tamamlayacak kontrolleri planlamanıza yardımcı olabilir.
WordPress Bot Trafiği için en sağlıklı yaklaşım, mümkün olan en sert kuralı koymak değil, şüpheli trafiği gerçek kullanıcıdan ayıracak kadar seçici olmaktır. Sizde bot yoğunluğu en çok giriş sayfasında mı, yönetim alanında mı yoksa belirli içerik URL’lerinde mi görülüyor? Deneyiminizi yorumlarda paylaşabilirsiniz.