
WordPress Güvenlik Önlemleri ile sitenizi saldırılara karşı koruyun; erişim, sunucu ayarları, IP engelleme ve izleme yöntemlerini öğrenin.
WordPress sitelerinde güvenlik yalnızca bir eklenti kurup işi bitirmekten ibaret değil. Güncellenmeyen bileşenler, zayıf kullanıcı hesapları, yanlış sunucu ayarları veya gereğinden fazla açık bırakılan erişim noktaları zamanla ciddi risk oluşturabiliyor. WordPress Güvenlik Önlemleri bu nedenle site büyüdükçe daha planlı ele alınmalı.


Özellikle e-ticaret, üyelik veya kullanıcı verisi tutan projelerde standart ayarlar her zaman yeterli olmayabilir. Güvenlik katmanları siteye göre değişir; kimi projede güçlü erişim kontrolü yeterliyken kimi projede trafik filtreleme, özel kayıt sistemi veya sunucu seviyesinde ek kurallar gerekebilir.
WordPress’in dış servislerle haberleştiği alanlarda güvenlik yaklaşımını anlamak için WordPress HTTP API Nedir ve Nasıl Kullanılır konusu da önemlidir. Çünkü harici isteklerin nasıl çalıştığını bilmek, hangi bağlantıların denetlenmesi gerektiğini ve hangi entegrasyonların ek risk oluşturabileceğini daha net görmenizi sağlar.
WordPress Güvenlik Önlemleri Nelerdir?
WordPress Güvenlik Önlemleri; çekirdek, tema ve eklentileri güncel tutmak, güçlü kullanıcı doğrulaması kullanmak, gereksiz erişimleri sınırlandırmak, hassas dosyaları korumak, güvenlik başlıklarını doğru yapılandırmak ve şüpheli hareketleri düzenli olarak izlemekten oluşur. Daha gelişmiş sitelerde IP filtreleme, rate limiting ve harici güvenlik servisleri de eklenebilir.
Temel seviyede ilk yapılması gereken güncellemeleri aksatmamak. WordPress çekirdeği, temalar ve eklentiler düzenli güncellenmediğinde bilinen açıkların kullanılma ihtimali artar. Aynı şekilde kullanılmayan eklentilerin kaldırılması da saldırı yüzeyini küçültür.
Güçlü parola kullanımı tek başına yeterli değildir. Yönetici hesaplarında iki faktörlü kimlik doğrulama etkinleştirmek ve kullanıcı rollerini gerçek ihtiyaca göre sınırlandırmak çok daha sağlıklı bir yapı oluşturur.
WordPress Güvenlik Önlemleri İçin Özel Eklenti Yazılmalı mı?
Her güvenlik ihtiyacı için özel eklenti geliştirmek doğru yaklaşım değil. Kaynakta da özellikle kimlik doğrulama, şifreleme ve token yapılarının sıfırdan oluşturulmaması gerektiği vurgulanıyor. Bu alanlarda yapılacak küçük bir hata, çözülmek istenen sorundan daha büyük bir açık meydana getirebilir.
Özel geliştirme daha çok sınırlı ve net görevlerde anlamlıdır. Örneğin belirli IP adreslerini engellemek, şüpheli user-agent kayıtlarını tutmak veya yönetici rollerinde yapılan değişiklikleri izlemek özel bir eklentiyle ele alınabilir.
Böyle bir çalışma yapılacaksa önce staging ortamında test edilmesi gerekir. Canlı sitede doğrudan güvenlik kodu denemek, özellikle kullanıcı girişi veya dosya erişimiyle ilgili işlemlerde gereksiz risk oluşturur.
Sunucu Tarafında WordPress Güvenlik Önlemleri Nasıl Güçlendirilir?
WordPress yalnızca yönetim panelinden korunmaz. Apache veya Nginx seviyesinde yapılan bazı düzenlemeler de oldukça etkilidir.
Örneğin güvenlik başlıkları tarayıcı davranışını kontrol etmeye yardımcı olur. Content-Security-Policy, hangi kaynaklardan script veya görsel yüklenebileceğini sınırlar. Strict-Transport-Security HTTPS kullanımını zorunlu hale getirir. X-Frame-Options ise sitenin başka alan adlarındaki iframe yapıları içine yerleştirilmesini engelleyerek clickjacking riskini azaltabilir.
Hassas dosyalara doğrudan erişimin sınırlandırılması da önemlidir. wp-config.php gibi yapılandırma dosyaları dışarıdan erişilebilir olmamalı. /wp-content/uploads/ dizininde PHP çalıştırılmasının engellenmesi de kötü amaçlı dosyaların yüklenip çalıştırılmasına karşı ek koruma sağlar. Kaynak içerikte bu alanlar özellikle önerilen sunucu sertleştirme adımları arasında yer alıyor.
HTTP İstek Yöntemleri Sınırlandırılabilir mi?
Evet, fakat bunu yaparken kullanılan servisleri kontrol etmek gerekir. Kaynakta WordPress ortamlarının çoğunda gereksiz HTTP yöntemlerinin kapatılabileceği belirtiliyor. TRACE veya ihtiyaç duyulmayan diğer yöntemleri engellemek saldırı yüzeyini küçültebilir.
Burada doğrudan her yöntemi kapatmak yerine sitenin kullandığı API, form ve harici servisleri kontrol etmek daha doğru olur. Aksi halde güvenlik amacıyla yapılan bir değişiklik çalışan bir entegrasyonu bozabilir.
Şüpheli Hareketleri İzlemek Neden Önemli?
WordPress Güvenlik Önlemleri yalnızca saldırıyı engellemek üzerine kurulmaz. Sorunu erken fark etmek de en az engelleme kadar değerlidir.
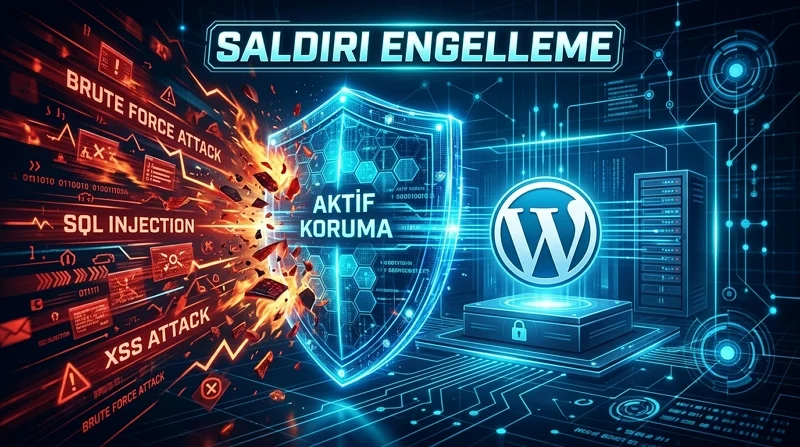
Kısa sürede artan başarısız giriş denemeleri brute-force girişiminin işareti olabilir. Beklenmedik dosya değişiklikleri veya habersiz açılan yönetici hesabı da hemen incelenmesi gereken durumlardır.
Bu olayları takip etmek için kayıt sistemleri kullanılabilir. Ancak her başarısız giriş için uyarı oluşturmak kısa sürede bildirim yorgunluğuna neden olur. Daha anlamlı eşikler belirlemek daha kullanışlıdır. Örneğin aynı IP adresinden çok kısa sürede art arda gelen başarısız girişleri ayrı değerlendirmek mümkündür.
IP Engelleme ve Rate Limiting Ne İşe Yarar?
IP engelleme, bilinen kötü niyetli adreslerin siteye ulaşmasını sınırlandırabilir. Rate limiting ise aynı kullanıcının veya IP adresinin kısa sürede yapabileceği istek sayısını kontrol altında tutar.
Bu yöntem özellikle giriş sayfası, iletişim formları ve API uç noktalarında işe yarayabilir. Çok sık yapılan istekleri sınırlandırmak brute-force ve otomatik bot trafiğinin etkisini azaltır.
Yine de geniş IP aralıklarını kontrolsüz biçimde engellemek gerçek kullanıcıların siteye erişmesini önleyebilir. Bu nedenle WordPress Güvenlik Önlemleri uygulanırken filtreleme kuralları düzenli olarak gözden geçirilmeli.
2026 itibarıyla güvenlik tarafındaki en sık yapılan hatalardan biri, her sorunu yeni bir eklentiyle çözmeye çalışmak. Oysa bazı korumalar sunucu, CDN veya güvenlik duvarı seviyesinde daha doğru uygulanabilir. Kullanılan altyapıya göre menü ve ayar isimleri değişebileceği için yapılan değişikliklerin canlı ortamdan önce test edilmesi gerekir.
Kendi başına müdahale etmek istemeyen kullanıcılar 11858 üzerinden teknik destek alabilir. 2011 yılından bu yana 7/24 hizmet veren 11858; bilgisayar, modem, sosyal medya ve akıllı TV gibi farklı alanlarda destek sunuyor. Gerektiğinde TeamViewer ve AnyDesk gibi lisanslı uzaktan bağlantı araçları kullanılabiliyor ve hizmet dakika bazlı ücretlendirme modeliyle çalışıyor.
WordPress’in güvenlik yapısı zaman içinde yeni özellikler ve değişikliklerle geliştiği için eski sürümlerdeki davranışları bilmek de bazı sorunları anlamayı kolaylaştırabilir. Bu açıdan WordPress 5.7’deki Yenilikler içeriği, WordPress’in önceki sürümlerinde güvenlik ve altyapı tarafında hangi değişikliklerin yapıldığını görmek için yararlı olabilir.
WordPress Güvenlik Önlemleri tek seferlik bir işlem değil, düzenli kontrol gerektiren bir süreçtir. Gereksiz erişimleri azaltmak, kullanılan bileşenleri güncel tutmak ve şüpheli hareketleri izlemek çoğu site için en sağlam başlangıç noktasıdır. Siz WordPress sitenizde güvenlik için hangi yöntemi kullanıyorsunuz?